Todaytrace AI
ระบบ AI ช่วยทีม SOC คัดกรองและสืบสวน alert จาก SIEM สรุปเหตุการณ์ จับคู่กับ MITRE ATT&CK และเสนอแนวทางรับมือ โดยนักวิเคราะห์เป็นผู้ตัดสินใจ
ระบบที่เราพัฒนาให้องค์กร
ระบบ AI ช่วยทีม SOC คัดกรองและสืบสวน alert จาก SIEM สรุปเหตุการณ์ จับคู่กับ MITRE ATT&CK และเสนอแนวทางรับมือ โดยนักวิเคราะห์เป็นผู้ตัดสินใจ
ระบบที่เราพัฒนาให้องค์กร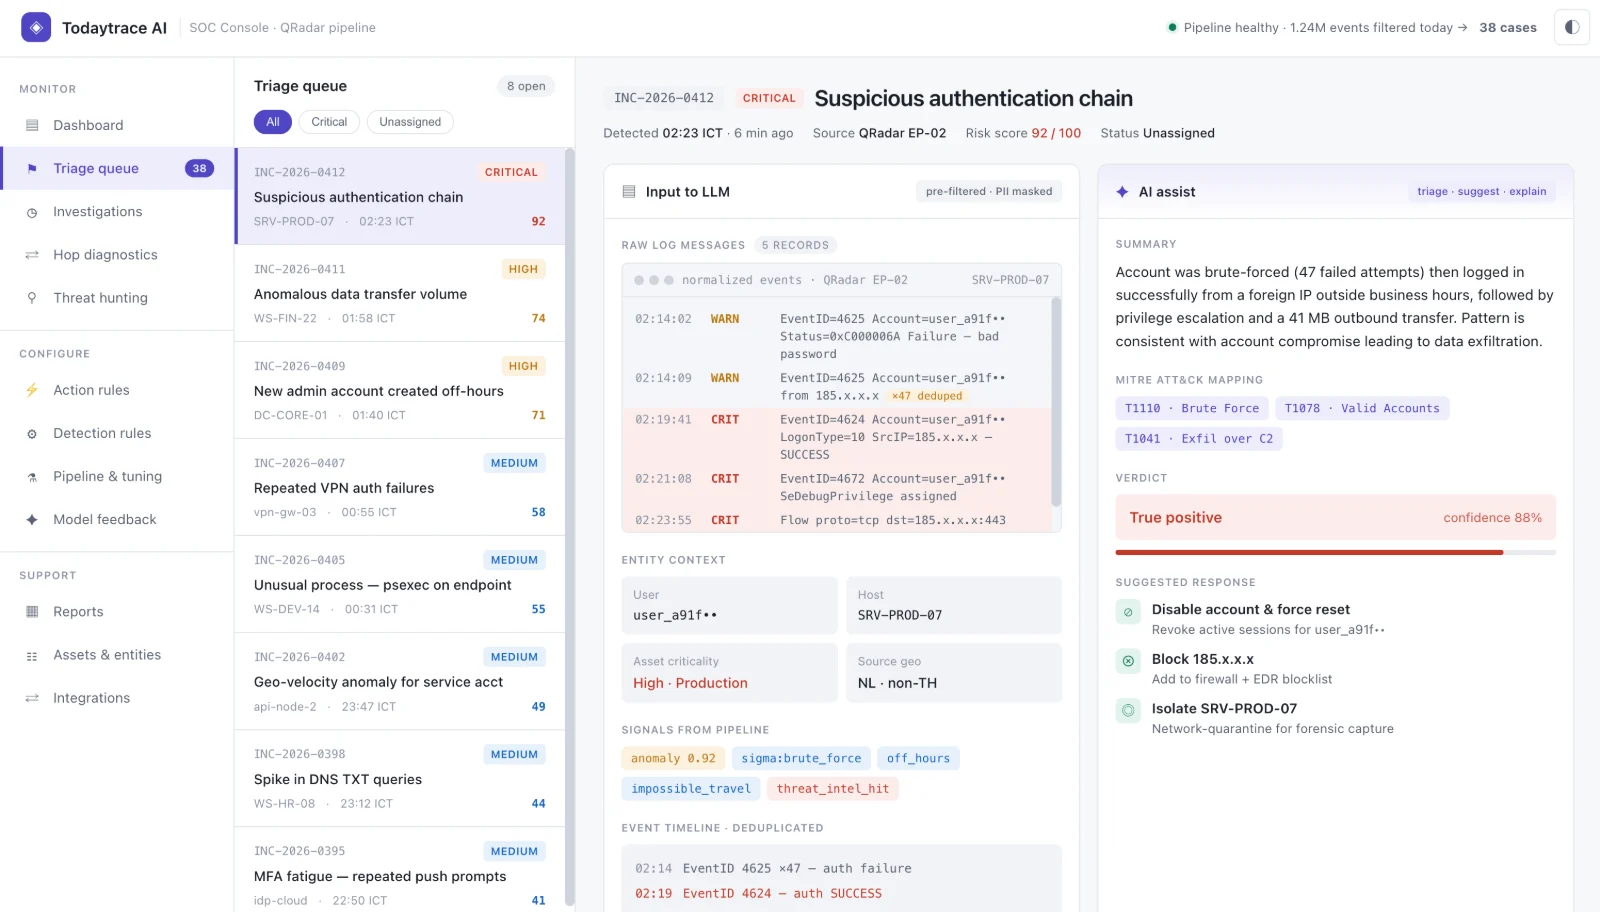
SIEM ส่ง alert มามากกว่าที่ทีมอ่านทัน นักวิเคราะห์ต้องไล่อ่าน log ดิบทีละบรรทัด รวบรวมบริบทจากหลายระบบ และ alert ที่สำคัญจมอยู่ในเสียงรบกวน
alert ถูกกรองและรวมเหตุการณ์ซ้ำก่อนถึงคน แต่ละเคสมาพร้อมสรุป คะแนนความเสี่ยง บริบทของผู้ใช้และเครื่อง และแนวทางรับมือที่ตรวจสอบได้
ต้องการลดเวลาคัดกรอง alert และให้คนโฟกัสที่เคสสำคัญ
เชื่อมกับ SIEM ที่ใช้อยู่ได้ทุกเจ้า ตาม solution ขององค์กร
เริ่มด้วย Wazuh ซึ่งเป็น open source ที่เราให้บริการ
เคสเรียงตามคะแนนความเสี่ยง 0–100 กรองตามระดับและผู้รับผิดชอบได้
อธิบายว่าเกิดอะไรขึ้น พร้อม verdict และระดับความมั่นใจ
จับคู่พฤติกรรมในเคสกับเทคนิคใน ATT&CK อัตโนมัติ
ผู้ใช้ เครื่อง ความสำคัญของ asset ตำแหน่งต้นทาง และ timeline ที่รวมเหตุการณ์ซ้ำแล้ว
เช่น ระงับบัญชี บล็อก IP หรือแยกเครื่อง ส่วนสิ่งที่ให้ทำอัตโนมัติกำหนดผ่าน action rules
ตั้ง detection rule ปรับ pipeline ส่ง feedback ให้โมเดล และใช้ threat hunting
ตกลงค่าเป้าหมายร่วมกันในช่วง Discovery และรายงานผลจริงหลัง pilot
| ใครดูแล | ข้อมูลอยู่ที่ | เหมาะกับ | |
|---|---|---|---|
| Managed cloud | เราดูแลทั้งหมด | Region ที่คุณเลือก | เริ่มเร็ว ไม่ต้องมีทีม infra |
| Cloud ของคุณ | เราติดตั้งใน account ของคุณ | อยู่ใน account ของคุณ | องค์กรที่มีนโยบาย cloud อยู่แล้ว |
| On-premise | ติดตั้งในศูนย์ข้อมูลของคุณ | ไม่ออกนอกองค์กร | ข้อมูลที่มีข้อกำหนดเข้มงวดที่สุด |
ตอบ 13 คำถาม ใช้เวลาประมาณ 5 นาที ได้คะแนนความพร้อม 6 ด้าน และขอบเขตงานเบื้องต้นที่ควรเริ่ม